ირანმა ევროპის მაცივრებს ომი "გამოუცხადა"?! - ჰიბრიდული დარტყმის ახალი ტაქტიკა
არ იფიქროთ, რომ მსოფლიოში ან ჩვენს ქვეყანაში პრობლემები და სასაუბრო თემები დაილია, პირიქით - დღევანდელი საკითხი გაცილებით საჭირბოროტოა, ვიდრე ერთი შეხედვით ჩანს. პარადოქსია, თუმცა რეალობაა, რომ უახლესი ტექნიკისა და ტექნოლოგიების განვითარებამ, განსაკუთრებით კი - ხელოვნურმა ინტელექტმა, უფრო გააიოლა და გაამარტივა სპეცსამსახურების საქმიანობა.
დღეს მსოფლიო ელექტრონული საინფორმაციო-საოპერაციო ქსელი ნებისმიერი ქვეყნისთვის უკვე გახდა უდიდესი პოტენციური საფრთხის მატარებელი და “ფრონტის” წინა ხაზი. წარსულს ჩაბარდა ის დრო, როდესაც სპეცსამსახურები ინტერნეტს მხოლოდ ინფორმაციის მოსაპოვებლად და დეზინფორმაციის გასავრცელებლად იყენებდნენ. ამჟამად კიბერსივრცე სხვადასხვა ქვეყნის კიბერტერორისტების ფარული დაპირისპირების და ბრძოლის არენადაა ქცეული, მათ უკან კი, რა თქმა უნდა, სპეცსამსახურები დგანან.
დღეს ინტერნეტის გარეშე წარმოუდგენელია არა მარტო ჩვეულებრივი მოქალაქეების ცხოვრება (საქმიანი და პირადი მიმოწერა, გადასახადების გადახდა, ბანკთან ანგარიშსწორება და ა.შ.), არამედ - სახელმწიფო აპარატის ნორმალური ფუნქციონირება. ევროკავშირის ბევრ ქვეყანაში პარლამენტის და მთავრობის სხდომები ინტერნეტით პირდაპირ რეჟიმში გადაიცემა. ამავე დროს ერთიანი ელექტრონული საინფორმაციო ქსელის გარეშე შეუძლებელია სატრანსპორტო, თავდაცვის, კავშირგაბმულობის, საბანკო-საფინანსო და ა.შ. უწყებების ნორმალური მუშაობა. სწორედ ინტერნეტის შეუცვლელობამ აქცია კიბერსივრცე სპეცსამსახურებისა და ტერორისტების მთავარ სამიზნედ. კიბერტერორისტები სულ ახალ-ახალ სუსტ წერტილებს პოულობენ სამიზნე ქვეყნის პოლიტიკურ და სოციალურ-ეკონომიკურ პროცესებში და ამ შემთხვევების მთავარი თავისებურება ისაა, რომ თავდასხმისთვის აუცილებელი აღარ არის რთული და ძვირად ღირებული სამხედრო ან დივერსიული ოპერაციის ჩატარება.
„ჰიბრიდული ომის“ ერთ-ერთი ამოცანა სამიზნე ქვეყნის მოსახლეობაზე ფსიქოლოგიური ზემოქმედება, ამ ქვეყანაში პანიკისა და ხელისუფლებისადმი უნდობლობის დამკვიდრებაა. ამ დროს მოწინააღმდეგე აწარმოებს ფარულ ომს, მართვადი ქაოსის საშუალებით. შესაძლებელია, ერთი შეხედვით შემთხვევითმა და წვრილმანმა ფაქტებმა და მოვლენებმა („კრიმინალების“ თავდასხმებმა ტურისტებზე, მოულოდნელად გაჩენილმა ხანძრებმა, შენობების კედლებზე მომრავლებულმა რასისტულმა მოწოდებებმა, დაპირისპირებამ სხვადასხვა ეთნიკურ ჯგუფს შორის, ქვეყნის ენერგოსისტემაზე მოულოდნელმა ავარიებმა და სატრანსპორტო ინფრასტრუქტურის ბლოკირებამ და ა.შ.) გამიზნული სპეცოპერაციების ეჭვი თავიდან არ აღძრას, თუმცა თუ მათი ღრმა ანალიზი და შესწავლა მოხდება, მაშინ მტრის სპეცსამსახურის „ყურებიც“ გამოჩნდება.
ოქტომბერ-ნოემბერში ევროპის რამდენიმე ქვეყანაში ერთდროულად მომხდარმა მასშტაბურმა ინციდენტებმა და უცნაურმა მოვლენებმა კიდევ ერთხელ დაადასტურა, რომ კიბერტერორიზმს საზღვრები არ აქვს და კიბერომებში წვრილმანები არ არსებობს. არ გაგიკვირდეთ: დღეს სამაცივრო დანადგარებზე და მათი მოულოდნელი მწყობრიდან გამოსვლის შედეგად მიყენებულ ზიან/ზარალზე უნდა ვისაუბრო. ამ მოვლენებმა კიბერუსაფრთხოების საკითხი საცალო ვაჭრობის ვიწრო სფეროდან ეროვნული უსაფრთხოებისა და კრიტიკული ინფრასტრუქტურის დაცვის დონეზე აიყვანა.
თანამედროვე მსოფლიოში კიბერუსაფრთხოება აღარ შემოიფარგლება სახელმწიფო უწყებების, საბანკო სისტემების, სამხედრო ობიექტებისა და კომპიუტერული ქსელების დაცვით. ციფრული ტექნოლოგიების განვითარებამ კიბერშეტევების სამიზნედ აქცია ისეთი ინფრასტრუქტურაც, რომლის მნიშვნელობა, ერთი შეხედვით, მხოლოდ ტექნიკურ ან კომერციულ სფეროს უკავშირდება. ერთ-ერთი ასეთი მიმართულებაა სამაცივრო დანადგარები და ტემპერატურის კონტროლის ავტომატიზებული სისტემები. სამაცივრო ინფრასტრუქტურა მნიშვნელოვან როლს ასრულებს თანამედროვე ეკონომიკის პრაქტიკულად ყველა სტრატეგიულ სექტორში: სურსათის წარმოებასა და შენახვაში, სუპერმარკეტების ქსელებში, ფარმაცევტულ ინდუსტრიაში, საავადმყოფოებში, სისხლის ბანკებში, ქიმიურ წარმოებაში, ლოჯისტიკასა და საერთაშორისო ვაჭრობაში. ამ სისტემების ფუნქციონირებაზეა დამოკიდებული მილიონობით ტონა პროდუქციის ხარისხი, მედიკამენტების შენარჩუნება, ვაქცინებისა და სისხლის პროდუქტების უსაფრთხოება.
დღეს სამაცივრო დანადგარები ინტერნეტითაა დაკავშირებული ტემპერატურის მონიტორინგისა და მართვის პლატფორმებთან. ეს შესაძლებლობა განსაკუთრებით მნიშვნელოვანია საერთაშორისო სატრანსპორტო კომპანიებისთვის, რომლებიც გაყინულ და გაცივებულ პროდუქტებს სხვადასხვა ქვეყანაში გადააადგილებენ. სისტემა საშუალებას იძლევა, დისტანციურად განისაზღვროს, ინარჩუნებს თუ არა სატვირთო კონტეინერი ან მაცივარი-ტრაილერი საჭირო ტემპერატურას.
მსოფლიოს ეკონომიკაში არსებობს ე.წ. ცივი ჯაჭვი (Cold Chain). ეს არის პროდუქციის წარმოებიდან საბოლოო მომხმარებლამდე გადაადგილებისა და შენახვის სისტემა, რომლის ყველა ეტაპზე აუცილებელია, განსაზღვრული ტემპერატურული რეჟიმის დაცვა.
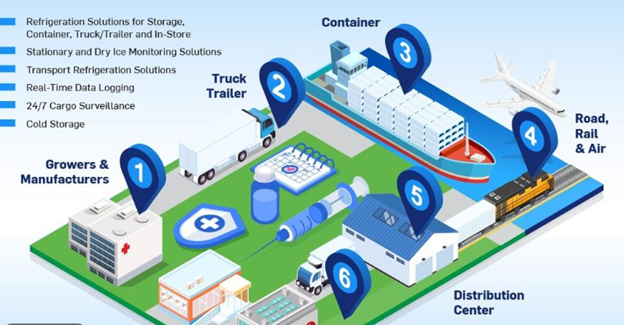
ფოტოზე: ასე მოძრაობს პროდუქცია მწარმოებლიდან - მომხმარებლამდე.
„ცივი ჯაჭვის“ რომელიმე მნიშვნელოვანი რგოლის ხანგრძლივი შეფერხება შეიძლება, მთელ მიწოდების პროცესსა და მსოფლიოს სასურსათო უსაფრთხოებაზე აისახოს. სწორედ ამიტომ, სამაცივრო დანადგარის წინააღმდეგ განხორციელებული კიბერშეტევა შეიძლება გაცილებით უფრო სერიოზული აღმოჩნდეს, ვიდრე - ჩვეულებრივი კომპიუტერული ქსელის დროებითი გათიშვა. თავდამსხმელებს ყოველთვის არ სჭირდებათ მონაცემების მოპარვა ან გამოსასყიდის მოთხოვნა. საკმარისია, რომ მან დისტანციურად შეცვალოს ტემპერატურის პარამეტრები, გაააქტიუროს გალღობის რეჟიმი, გამორთოს გამაფრთხილებელი სიგნალიზაცია ან დაარღვიოს კომპრესორების მუშაობის ალგორითმი. შედეგად, ციფრული ჩარევა რეალურ მატერიალურ ზარალად, პროდუქციის განადგურებად და ზოგიერთ შემთხვევაში, ადამიანების ჯანმრთელობისთვის საფრთხედ ფორმირდება.
თანამედროვე სამაცივრო დანადგარი კომპიუტერულ ქსელებთან დაკავშირებული ავტომატიზებული კომპლექსებია, სადაც გამოიყენება ინტერნეტში პირდაპირ ჩართული ელექტრონული კონტროლერები, პროგრამირებადი ლოგიკური კონტროლერები, დისტანციური მონიტორინგის სისტემები და მართვის პლატფორმები. მათი საშუალებით ოპერატორს შეუძლია, რამდენიმე ათეული ან ასეული სამაცივრო ბაზისა და დანადგარის მუშაობის კონტროლი ერთი კომპიუტერიდან, მათ შორის - სხვა ქალაქიდან ან ქვეყნიდანაც კი. ეს ტექნოლოგიური შესაძლებლობა ამცირებს საოპერაციო ხარჯებს, თუმცა, როგორც აღმოჩნდა, ქმნის ახალი სახის საფრთხეს: თუ მართვის სისტემა არასათანადოდ არის დაცული, თავდამსხმელს შეუძლია, მიიღოს წვდომა არა მხოლოდ ინფორმაციაზე, არამედ - უშუალოდ ფიზიკურ პროცესებზე. განსაკუთრებული საფრთხეა ის გარემოება, რომ თავდამსხმელს ზოგჯერ საერთოდ არ სჭირდება რთული მავნე პროგრამის გამოყენება. ადმინისტრატორის ანგარიშზე წვდომის მიღების შემდეგ მას შეუძლია, თავად მართვის სისტემაში არსებული ჩვეულებრივი ფუნქციების ბოროტად გამოყენება.
2026 წლის 11-12 ოქტომბრის ღამეს საფრანგეთში ასობით სუპერმარკეტის სამაცივრო სისტემაზე განხორციელდა კოორდინირებული დისტანციური ჩარევა. თავდამსხმელებმა მოახერხეს ტემპერატურის კონტროლის ელექტრონულ სისტემებზე წვდომის მოპოვება და მათი პარამეტრების შეცვლა. შედეგად, მაცივრებისა და საყინულეების ტემპერატურამ მკვეთრად მოიმატა (ტემპერატურა, დაახლოებით, 50 გრადუს ცელსიუსამდე გაიზარდა). თავდასხმა, დაახლოებით, 700 სუპერმარკეტს შეეხო და ამ მდგომარეობამ დაახლოებით ექვსი საათი გასტანა. შედეგად მალფუჭებადი პროდუქციის მნიშვნელოვანი ნაწილი გამოსაყენებლად უვარგისი გახდა. თავდამსხმელებს არ დასჭირვებიათ სუპერმარკეტების შენობებში შეღწევა, დანადგარების ფიზიკურად დაზიანება ან ელექტროენერგიის მიწოდების შეწყვეტა. საკმარისი აღმოჩნდა კონტროლის სისტემების ფუნქციონირებაში ჩარევა და... მხოლოდ ფრანგულმა სავაჭრო ქსელებმა ერთ დღეში ათეულობით მილიონი ევრო იზარალეს. განსაკუთრებით ეს ჩვენთვის კარგად ცნობილ Carrefour-ის ქსელს შეეხო.
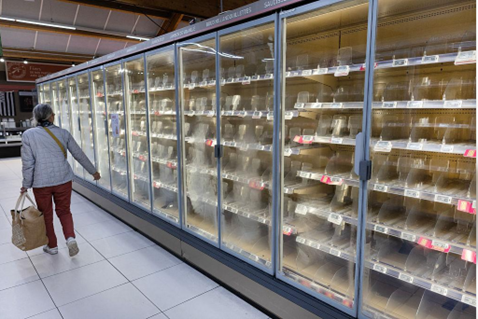
ფოტოზე: ასე გამოიყურებოდა პარიზში Carrefour-ის ერთ-ერთი სუპერმარკეტი კიბერშეტევის შემდეგ.
საფრანგეთში Carrefour-ის, დაახლოებით, 80 მაღაზია დაზარალდა, ხოლო ბელგიაში, ნოემბრის მეორე ტალღის დროს, Carrefour-ის 15 მარკეტში დაფიქსირდა მსგავსი ინციდენტი.
საფრანგეთის ეროვნული კიბერუსაფრთხოების სააგენტოს (ANSSI) მიერ გავრცელებული ინფორმაციის საფუძველზე გაირკვა, რომ კიბერთავდასხმისას სამაცივრო დანადგარების რამდენიმე მწარმოებელი კომპანიის ტემპერატურის კონტროლისა და დაცვის სისტემები აღმოჩნდა არასათანადოდ მყარი. ამის შედეგად კიბერტერორისტებმა შეძლეს უსაფრთხოების მექანიზმების გვერდის ავლა და მართვის ფუნქციებში ჩარევა. ამგვარი ოპერაცია ერთდროულად რამდენიმე მიზანს ემსახურებოდა: ეკონომიკური ზიანის მიყენებას; მოსახლეობაში დაუცველობის განცდის გაძლიერებას; სახელმწიფო უწყებების კიბერუსაფრთხოების შესაძლებლობების გამოცდას; პოლიტიკური ზეწოლის განხორციელებას და კრიტიკული ინფრასტრუქტურის დაუცველობის დემონსტრირებას.
საფრანგეთში მომხდარი ინციდენტიდან დაახლოებით სამი კვირის შემდეგ, 2026 წლის 1-2 ნოემბრის ღამეს, სამაცივრო სისტემებზე პრობლემები ევროპის რამდენიმე ქვეყანაში ერთდროულად დაფიქსირდა. შემთხვევები გამოვლინდა შვედეთში, ბელგიაში, ლუქსემბურგში, ირლანდიასა და ესტონეთში. სხვადასხვა ქვეყნის სავაჭრო ქსელებმა და სამაცივრო მომსახურების კომპანიებმა დაადასტურეს, რომ მათ სისტემებზე არასანქცირებული ჩარევის ნიშნები არსებობდა.
სუპერმარკეტებზე თავდასხმების პარალელურად, განსაკუთრებული ყურადღება მიიპყრო საფრანგეთის სამედიცინო ინფრასტრუქტურასთან დაკავშირებულმა ინციდენტმაც. საუბარია საფრანგეთის სისხლის ეროვნულ სამსახურზე (EFS). ეს დაწესებულება უზრუნველყოფს სისხლის შეგროვებას, დამუშავებას, შენახვასა და სამედიცინო დაწესებულებებისთვის მიწოდებას. მისი ინფრასტრუქტურის მნიშვნელოვანი ნაწილია სპეციალიზებული სამაცივრო და საყინულე დანადგარები, რომლებშიც სისხლი და სისხლის კომპონენტები მკაცრად განსაზღვრულ ტემპერატურულ პირობებში ინახება.
2026 წლის ნოემბერში გავრცელებული ინფორმაციის თანახმად, სამედიცინო დაწესებულების სამაცივრო ინფრასტრუქტურაზე თავდასხმის მცდელობა განხორციელდა ტექნიკური მომსახურების მომწოდებელ კომპანიასთან დაკავშირებული წვდომის გამოყენებით. გავრცელებული ცნობების მიხედვით, თავდასხმა სამ ობიექტს შეეხო. ცალკეულ სისტემებში საყინულეების ტემპერატურის პარამეტრები, დაახლოებით, მინუს 30 გრადუსიდან უკიდურესად მაღალ, 110 გრადუსამდე შეიცვალა.
მნიშვნელოვანია აღინიშნოს, რომ სისხლის პროდუქტების განადგურება არ დაფიქსირებულა. პერსონალმა დროულად მიიღო შეტყობინებები და ჩარევის შედეგების თავიდან აცილება შეძლო.
რატომ არის ეს ინციდენტი განსაკუთრებული? თუ სუპერმარკეტში პროდუქციის გაფუჭება, პირველ რიგში, ეკონომიკურ ზარალს იწვევს, სისხლის ბანკის შემთხვევაში, სამაცივრო სისტემის შეფერხება უშუალოდ ადამიანების სიცოცხლეს უკავშირდება.
სისხლის სხვადასხვა კომპონენტს შენახვის განსხვავებული ტემპერატურული რეჟიმი სჭირდება. ამ პირობების დარღვევამ შეიძლება პროდუქტი სამედიცინო გამოყენებისთვის გამოუსადეგარი გახადოს.
აქედან გამომდინარე, სისხლის ბანკის სამაცივრო სისტემაზე თავდასხმის შესაძლო შედეგებია:
სისხლის მარაგების დაკარგვა; გადაუდებელი ოპერაციების შეფერხება; პაციენტების ჯანმრთელობისა და სიცოცხლისთვის საფრთხის შექმნა და სხვ.
საფრანგეთის სისხლის ეროვნული სამსახურის შემთხვევა აჩვენებს, რომ სამაცივრო ინფრასტრუქტურის უსაფრთხოება მხოლოდ კომერციული ინტერესების დაცვის საკითხი არ არის. ის უშუალოდ უკავშირდება საზოგადოებრივი ჯანმრთელობისა და ეროვნული უსაფრთხოების უზრუნველყოფას. გარდა ამისა, ვაქცინებისა და ზოგიერთი ბიოლოგიური პრეპარატის შენახვა მკაცრად განსაზღვრულ ტემპერატურულ პირობებს მოითხოვს. ტემპერატურის ცვლილებამ შეიძლება მედიკამენტის ეფექტიანობა შეამციროს ან იგი სამედიცინო გამოყენებისთვის გამოუსადეგარი გახადოს. სამაცივრო და ტემპერატურის კონტროლის სისტემები გამოიყენება ქიმიურ და სამრეწველო წარმოებაშიც. ამიტომ სამაცივრო სისტემების უსაფრთხოება დაკავშირებულია არა მხოლოდ პროდუქციის შენარჩუნებასთან, არამედ - სამრეწველო უსაფრთხოებასთანაც.
ევროპის ქვეყნების სამაცივრო ინფრასტრუქტურაზე თავდასხმები განსაკუთრებულ ინტერესს იწვევს ეროვნული უსაფრთხოების თვალსაზრისით. ტრადიციული სამხედრო დივერსიისგან განსხვავებით, კიბერდივერსია არ საჭიროებს ფიზიკურ შეღწევას, ასაფეთქებელი მოწყობილობის გამოყენებას ან ობიექტის პერსონალზე თავდასხმას. ამ დროს კიბერტერორისტი სხვა სახელმწიფოს ტერიტორიიდან მოქმედებს და სამიზნე ქვეყნის ეკონომიკურ თუ სოციალურ ინფრასტრუქტურაზე გავლენას ახდენს.
კიბერტერორიზმის ოპერაციებს რამდენიმე სტრატეგიული მიზანი აქვთ, კერძოდ: კრიტიკული ინფრასტრუქტურის დაზვერვა/ მოსინჯვა და საჭირო ინფორმაციის მოპოვება, რაც თავდამსხმელს მომავალში უფრო მასშტაბური ოპერაციის დაგეგმვაში დაეხმარება; ეკონომიკური დივერსია; ფსიქოლოგიური ზემოქმედება მოსახლეობაზე და სხვ.
ევროპაში მომხდარ ამ კიბერშეტევებს სწრაფად გამოეხმაურა აშშ-ის ადმინისტრაცია. 2026 წლის 5 ნოემბერს აშშ-ის ხუთი ფედერალური უწყების (კიბერუსაფრთხოებისა და ინფრასტრუქტურის უსაფრთხოების სააგენტოს (CISA), გამოძიების ფედერალური ბიუროს (FBI), ჯანმრთელობისა და სოციალური დაცვის სააგენტოს (HHS), აშშ-ის სოფლის მეურნეობის დეპარტამენტის (USDA) და ტრანსპორტის დეპარტამენტის (DOT) ) მიერ გამოქვეყნდა ერთობლივი გაფრთხილება აშშ-ის ტერიტორიაზე ამგვარი კიბერშეტევების რისკზე და გაიცა მათი თავიდან აცილების კონკრეტული რეკომენდაციები.
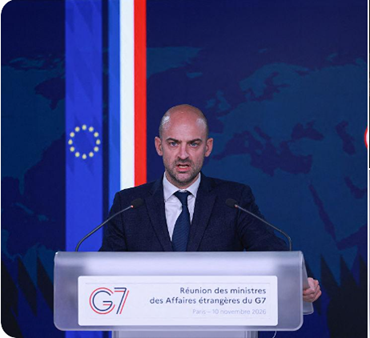
ფოტოზე: საფრანგეთის საგარეო საქმეთა მინისტრი ჟან-ნოელ ბარო
საფრანგეთის ხელისუფლებამ ასობით სუპერმარკეტის სამაცივრო სისტემებზე განხორციელებული თავდასხმა და საფრანგეთის სისხლის ეროვნული სამსახურის ინფრასტრუქტურასთან დაკავშირებული ინციდენტი ეროვნული უსაფრთხოების წინააღმდეგ მიმართულ კიბერსაბოტაჟად შეაფასა. 2026 წლის 9 ნოემბერს საფრანგეთის საგარეო საქმეთა მინისტრმა ჟან-ნოელ ბარომ G7-ის საგარეო საქმეთა მინისტრების შეხვედრის ფარგლებში განაცხადა: შემიძლია დავადასტურო, რომ ეს თავდასხმა ირანის ისლამური რესპუბლიკის ისლამური რევოლუციის გუშაგთა კორპუსმა (IRGC) განახორციელა. ეს თავდასხმა უპრეცედენტოა როგორც მასშტაბით, ისე - აგრესიულობის დონით და საფრანგეთი სანქციებს დააწესებს თავდასხმაზე პასუხისმგებელი პირებისა და ორგანიზაციების წინააღმდეგო. საფრანგეთის სპეცსამსახურების მტკიცებით, ამ კიბერშეტევების სავარაუდო ორგანიზატორი ირანის ისლამური რევოლუციის გუშაგთა კორპუსთან დაკავშირებული კიბერდაჯგუფება — Shahid Kaveh იყო.
ბუნებრივია, საფრანგეთის ბრალდება კიბერშეტევების ტექნიკურ და სადაზვერვო ანალიზს ეფუძნება.
2026 წლის 10 ნოემბერს ირანის საგარეო საქმეთა სამინისტრომ საპასუხო ოფიციალური და დამცინავ/ირონიული განცხადება გაავრცელა: ირანის საგარეო საქმეთა სამინისტრო კატეგორიულად უარყოფს საფრანგეთის მთავრობის უსაფუძვლო და ცალმხრივ ბრალდებებს ირანის წინააღმდეგ, რომლებიც საფრანგეთში სავარაუდო კიბერაქტივობას ეხება. მთავრობა, რომელსაც საკუთარი მაცივრების ტემპერატურის მართვაც კი არ შეუძლია, ახლა ცდილობს პასუხისმგებლობა უცხოელ აქტორებს გადააბრალოსო.
ასევე დაგაინტერესებთ: უნგრეთის გაკვეთილები საქართველოსთვის ანუ სად არის დღეს КГБ-სა და ГРУ-ს ძველი აგენტურა და რას საქმიანობს?!
რა ვიყიდოთ და გავყიდოთ ომის დროს: ტრამპმა ირანზე დარტყმებით დიდი ფული იშოვა?!
რამდენად აქტუალურია კიბერშეტევების შედეგად საქართველოში არსებული ჰიპერმარკეტების სამაცივრო დანადგარების მწყობრიდან გამოყვანის პრობლემა? ვფიქრობ, ჩვენ ეს საფრთხე არ გვემუქრება, რადგან ჩრდილოელი თუ სამხრეთელი კიბერტერორისტები ასე არ დაწვრილმანდებიან: მათ შეუძლიათ საქართველო საათობით მთლიანად ჩააბნელონ, მეტროც გათიშონ და ათასობით საცხოვრებელი კორპუსიც, მაცივარიც და ტელევიზორიც - პასუხს კი არავინ მოსთხოვს.
24 და 25 ივლისს, ასევე, 5 აგვისტოს საქართველოს „სრული ჩაბნელების“ მიზეზებზე დღემდე ოფიციალური პასუხი არ არსებობს. არ ვიცით სუსის მიერ საბოტაჟის მუხლით აღძრული სისხლის სამართლის საქმის გამოძიება რა ეტაპზეა. კვლავ არ ვიცით მთელი ქვეყნის მასშტაბით ელექტროენერგიის მიწოდების ავარიულად, არა ერთგზის გათიშვები ტექნიკური პრობლემა, ელექტროსისტემების პერსონალის უნებლიე შეცდომა თუ შინაურ/გარეული არაკეთილისმოსურნის შეგნებული ქმედებების შედეგი იყო. იქნებ სულაც დიდთოვლობის მიზეზით შეწყდა მაშინ ელექტროენერგიის მიწოდება? ასე რომ, კვლავ სიბნელეში ვართ, ახლა უკვე „ინფორმაციულ უკუნეთში!“